


حمله ClickFix چیست و چطور یک CAPTCHA جعلی می تواند شما را به اجرای کد مخرب وادار کند؟
تقریبا همه ما هنگام وب گردی با صفحه ای روبه رو شده ایم که از ما می خواهد ثابت کنیم «ربات نیستیم». گاهی کافی است یک چک باکس را انتخاب کنیم، گاهی باید چند تصویر را تشخیص دهیم و در بسیاری از سرویس های جدیدتر، بخش عمده فرآیند تایید بدون دخالت مستقیم ما در پس زمینه انجام می شود. این فرایند آن قدر به بخشی عادی از تجربه وب تبدیل شده که بیشتر کاربران هنگام دیدن CAPTCHA، دلیل خاصی برای شک کردن به آن ندارند و معمولا می خواهند هرچه سریع تر از این مرحله عبور کنند.
CAPTCHA اساسا برای افزایش امنیت ساخته شده است. هدف آن این است که وب سایت بتواند تا حدی فعالیت یک انسان واقعی را از بات ها و درخواست های خودکار تشخیص دهد و در برابر رفتارهایی مانند Spam، ثبت نام انبوه، سوءاستفاده خودکار از فرم ها یا برخی حملات مبتنی بر Automation مقاومت بیشتری داشته باشد. سرویس هایی مانند Google reCAPTCHA و Cloudflare Turnstile نیز با همین هدف طراحی شده اند و بسته به نوع پیاده سازی، از Challenge، تحلیل رفتار یا ارزیابی Risk برای تشخیص فعالیت مشکوک استفاده می کنند.
اما همان ویژگی ای که CAPTCHA را موثر می کند، یعنی اعتمادی که کاربران طی سال ها به ظاهر و منطق آن پیدا کرده اند، می تواند علیه خودشان استفاده شود. در حملات ClickFix، مهاجم تلاش می کند صفحه ای بسازد که در نگاه اول شبیه یک CAPTCHA، مرحله Human Verification یا پیام رفع خطای عادی به نظر برسد؛ با این تفاوت که ادامه مسیر دیگر در Browser انجام نمی شود و کاربر کم کم به سمت باز کردن PowerShell، Windows Terminal، Command Prompt یا Terminal در macOS و اجرای یک دستور هدایت می شود.
در چنین سناریویی، CAPTCHA واقعی به ابزار حمله تبدیل نشده است؛ مهاجم فقط از تصویر ذهنی و اعتماد کاربر به آن سوءاستفاده کرده است. به همین دلیل Fake CAPTCHA را می توان نوعی شمشیر دو لبه در مهندسی اجتماعی دانست: مکانیزمی که در حالت عادی برای جدا کردن انسان از Bot استفاده می شود، این بار به پوششی قابل باور برای متقاعد کردن همان انسان تبدیل می شود.
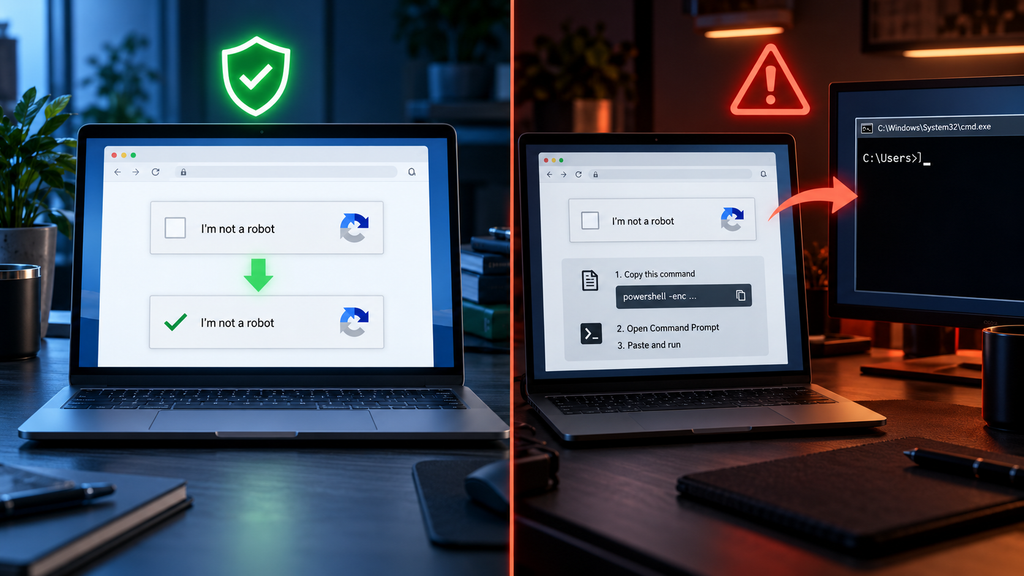
یک نمونه واقعی؛ وقتی CAPTCHA به Terminal ختم می شود
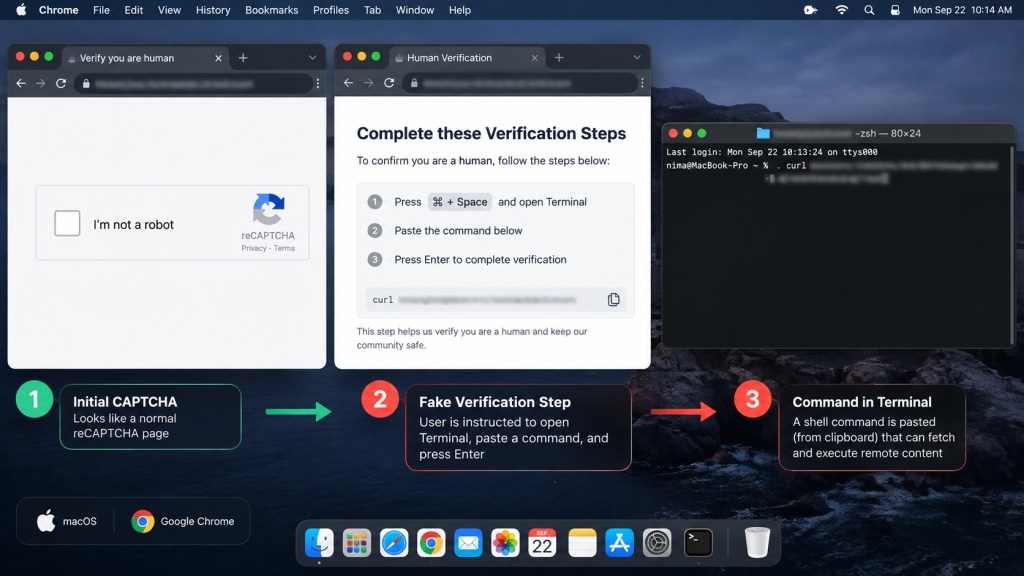
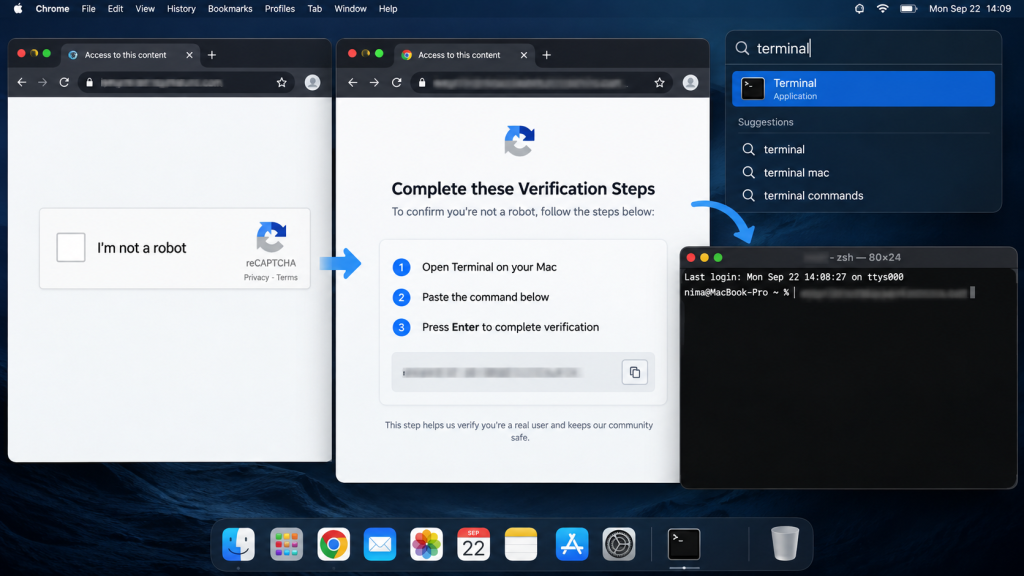
دلیل تهیه این مقاله فقط افزایش گزارش های جهانی درباره ClickFix نیست. در تاریخ ۲۲ سپتامبر ۲۰۲۶، یکی از مخاطبان هوش سپید، آقای نیما جعفری که در کانادا حضور دارد، هنگام مراجعه به یک وب سایت آموزشی با صفحه ای مواجه شد که ظاهر آن به یک فرایند معمول reCAPTCHA شباهت داشت. Screen Recording ثبت شده از این اتفاق نشان می دهد سیستم مورد استفاده macOS و مرورگر Google Chrome بوده و صفحه در ابتدا همان عبارت آشنای «I’m not a robot» را نمایش می داده است.
رفتار صفحه بعد از تعامل با CAPTCHA تغییر می کند. این بار به جای اینکه Verification در Browser تمام شود، دستورالعملی با مضمون «Complete these Verification Steps» نمایش داده می شود و از کاربر می خواهد Terminal را باز کند، محتوایی را Paste کند و سپس Enter بزند. بررسی بعدی نشان داد متنی از قبل در Clipboard قرار گرفته و پس از Paste، یک Shell Command دیده می شود که قابلیت دریافت محتوایی از Remote Infrastructure را داشته است. خوشبختانه Command اجرا نشده و فقط برای بررسی در یک Text Editor مشاهده شده است.
همین تصمیم ساده یعنی اجرا نکردن دستور، اهمیت زیادی دارد، زیرا در تکنیک ClickFix معمولا نقطه کلیدی حمله همان جایی است که قربانی از محیط Browser خارج می شود و خودش فرمانی را در سیستم عامل اجرا می کند. در این مورد خاص، Payload نهایی اجرا و تحلیل نشده است؛ بنابراین نمی توان درباره نوع Malware احتمالی، هدف نهایی آن یا خانواده ای که ممکن بود در مرحله بعد اجرا شود ادعای قطعی داشت.
آیا این مشاهده به معنی آلوده بودن خود وب سایت است؟
نه. Screen Recording فقط نشان می دهد که در آن Session مشخص، هنگام مراجعه کاربر به دامنه موردنظر چنین رفتاری مشاهده شده است. از این اطلاعات به تنهایی نمی توان نتیجه گرفت مالک سایت در حمله نقش داشته، سرور اصلی سایت Compromise شده یا حتی این رفتار در حال حاضر نیز برای بازدیدکنندگان دیگر تکرار می شود.
از نظر فنی چند سناریو می تواند چنین رفتاری ایجاد کند؛ برای مثال Website Compromise، تزریق JavaScript مخرب، Third-party Script آلوده، Malvertising، Redirect Chain، Plugin آسیب دیده، Cloaking یا استفاده از Traffic Distribution System. مشخص کردن علت واقعی نیازمند بررسی Server Logها، Resourceهای بارگذاری شده، Redirectها، Network Evidence و سایر داده های Forensic است و بدون این اطلاعات، هر Attribution قطعی بیشتر از آنکه تحلیل باشد حدس خواهد بود.
ClickFix چیست و چرا با حملات معمول فرق دارد؟
ClickFix یک تکنیک مهندسی اجتماعی است که مهاجم در آن تلاش می کند کاربر را متقاعد کند خودش یک Command یا Script را روی سیستم اجرا کند. نقطه تمایز آن با بسیاری از سناریوهای کلاسیک Malware Delivery این است که مهاجم لزوما به دنبال Exploit مستقیم یک Vulnerability نیست؛ بخشی از فرایند Execution را به قربانی واگذار می کند و برای رسیدن به این هدف، یک مشکل یا مرحله Verification ساختگی در برابر او قرار می دهد.
Microsoft این تکنیک را به عنوان روشی توصیف کرده که از تمایل طبیعی کاربران برای حل مشکلات ساده یا عبور از تعامل هایی مانند CAPTCHA و Human Verification سوءاستفاده می کند. در Campaignهای مختلف، قربانی ممکن است با Fake CAPTCHA، پیام خطای Browser، مشکل باز کردن Document، Update جعلی یا Download Error روبه رو شود و در ادامه دستورالعملی دریافت کند که به اجرای Command در Windows Run، PowerShell یا Terminal ختم می شود.
Proofpoint نیز استفاده از این مدل Social Engineering را از سال ۲۰۲۴ دنبال کرده و گزارش کرده است که مهاجمان به مرور ظاهر و سناریوهای ClickFix را تغییر داده اند تا درخواست اجرای Command برای قربانی طبیعی تر به نظر برسد. به همین دلیل نباید ClickFix را نام یک Malware خاص تصور کرد؛ ClickFix در واقع روش رساندن قربانی به مرحله اجرای کد است و Payload نهایی می تواند از یک Campaign به Campaign دیگر کاملا متفاوت باشد.
Fake CAPTCHA چگونه کاربر را قدم به قدم وارد زنجیره حمله می کند؟
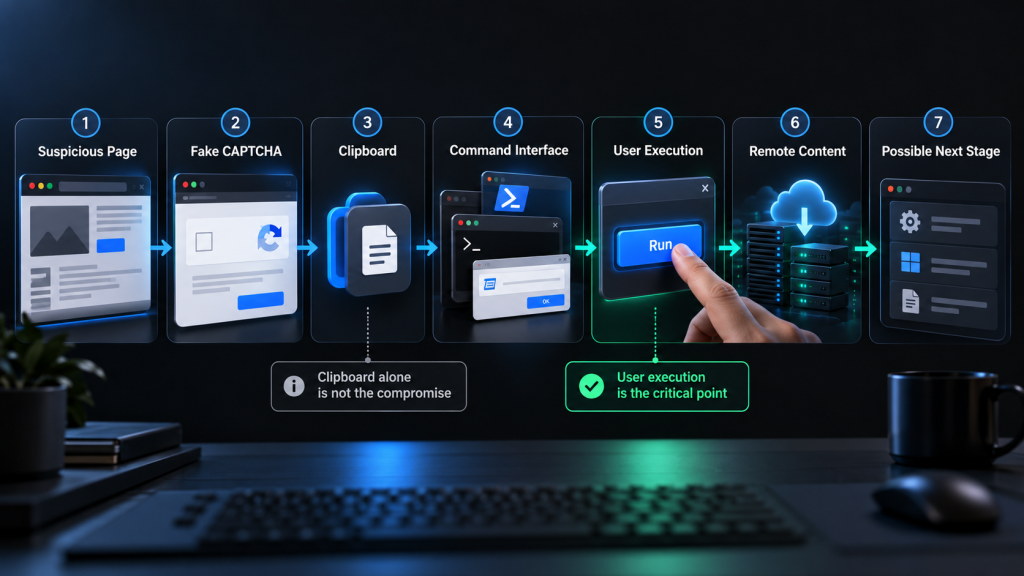
قدرت این تکنیک در این است که هیچ درخواست عجیب و بزرگی را در همان ابتدا مطرح نمی کند. کاربر ابتدا صفحه ای می بیند که با تجربه قبلی او از وب هماهنگ است: یک CAPTCHA، پیام Verification یا خطایی که ظاهرا برای ادامه کار باید برطرف شود. سپس مراحل کوتاه و مشخصی نمایش داده می شوند و قربانی تصور می کند با دنبال کردن آنها فقط در حال حل یک مشکل فنی ساده است.
در بعضی از Campaignها، پس از Interaction کاربر، محتوایی در Clipboard قرار می گیرد. در مرحله بعد از قربانی خواسته می شود Windows Run، PowerShell، Terminal یا محیط مشابهی را باز کند، Paste انجام دهد و دستور را اجرا کند. Clipboard در اینجا فقط نقش حامل را دارد؛ صرف قرار گرفتن متن در Clipboard باعث اجرای Malware نمی شود و مرحله حساس زمانی رخ می دهد که کاربر آن محتوا را در محیط اجرای Command وارد و اجرا کند.
این تفاوت از نظر تحلیل Incident بسیار مهم است. مشاهده Fake CAPTCHA یا حتی Copy شدن محتوایی در Clipboard به تنهایی اثبات نمی کند که سیستم آلوده شده است؛ در ClickFix معمولا User Execution حلقه اصلی زنجیره محسوب می شود. البته این به معنی بی خطر بودن خود صفحه نیست، چون یک سایت مخرب یا Compromise شده می تواند رفتارهای دیگری نیز داشته باشد، اما برای اعلام اجرای Payload به Evidence بیشتری نیاز داریم.
Microsoft در بررسی Campaignهای مختلف ClickFix توضیح داده است که مهاجمان از Phishing، Malvertising و وب سایت های Compromise شده برای رساندن کاربران به این صفحات استفاده کرده اند. پس از اجرای Command نیز در نمونه های مختلف، زنجیره می تواند به دانلود Script، اجرای Stageهای بعدی، Reconnaissance یا نصب Malware منجر شود.
ClickFix در ویندوز Windows چگونه دیده می شود؟
بخش بزرگی از Campaignهای اولیه ClickFix کاربران Windows را هدف گرفته اند و به همین دلیل نام این تکنیک برای مدتی بیشتر با Win + R و PowerShell شناخته می شد. در یکی از الگوهای رایج، صفحه از کاربر می خواهد پنجره Run را باز کند، محتوایی را که قبلا در Clipboard قرار گرفته Paste کند و Enter بزند. از نگاه کاربر این کار ممکن است بخشی از «حل مشکل» یا «تکمیل Verification» به نظر برسد، اما در عمل دستور وارد محیطی شده که می تواند Process یا Script اجرا کند.
با این حال، محدود کردن ClickFix به Win + R اشتباه است. Microsoft نمونه هایی را مستند کرده که در آنها کاربران مستقیما به Windows Terminal یا PowerShell هدایت می شوند، و در Campaignهای دیگر از Command Prompt یا روش های متفاوت User Execution استفاده شده است. بنابراین نشانه اصلی حمله یک Shortcut خاص نیست؛ انتقال غیرطبیعی کاربر از صفحه وب به محیط اجرای Command سیستم عامل مهم ترین رفتار مشکوک است.
حتی در Campaignهای مرتبط با Malwareهای شناخته شده نیز همین الگو مشاهده شده است. Microsoft برای Lumma Stealer نمونه ای را توضیح داده که کاربر پس از تعامل با یک «I’m not a robot» جعلی، محتوایی را در Clipboard دریافت می کند و سپس به اجرای آن هدایت می شود. این نشان می دهد Fake CAPTCHA فقط یک ظاهر گرافیکی نیست؛ بخشی از Social Engineering برای رساندن قربانی به مرحله Execution است.
ClickFix روی macOS؛ چرا کاربران مک هم باید به آن توجه کنند؟
تصور اینکه ClickFix فقط مسئله Windows است دیگر با Threat Landscape فعلی سازگار نیست. Microsoft در سال ۲۰۲۶ Campaignهایی را بررسی کرده که به طور مشخص کاربران macOS را هدف قرار می دادند و به جای PowerShell یا Windows Run، قربانی را به Terminal هدایت می کردند. در این سناریوها، ظاهر حمله ممکن است Fake Verification، Download Page یا صفحه ای باشد که وانمود می کند برای ادامه کار باید یک دستور در Terminal اجرا شود.
نکته جالب تر این است که برخی Campaignهای جدید فقط به تغییر دستورالعمل متناسب با macOS بسنده نکرده اند. Microsoft در یکی از تحقیقات خود مشاهده کرده که مهاجمان از Browser Fingerprinting و Server-side Cloaking استفاده کرده اند تا Lure مخرب را بیشتر به Visitorهایی نمایش دهند که محیط آنها با یک کاربر واقعی macOS سازگار است. در همان Campaign، زنجیره در نهایت به Infostealerهایی مانند MacSync و Atomic Stealer منتهی شده است.
این مثال نشان می دهد مهاجمان فقط Payload را با سیستم عامل تطبیق نمی دهند؛ حتی نحوه نمایش صفحه، تشخیص قربانی و فرار از Scanner یا Sandbox نیز می تواند بخشی از طراحی Campaign باشد. البته این رفتار مستندشده در Campaign مایکروسافت را نباید به Case Study هوش سپید نسبت داد؛ درباره نمونه ثبت شده توسط مخاطب هوش سپید، Cloaking فقط یکی از احتمالات فنی است و شواهد کافی برای تایید آن نداریم.
چرا Fake CAPTCHA می تواند کاربران را متقاعد کند؟
برای پاسخ به این سوال باید از Malware فاصله بگیریم و به رفتار کاربر نگاه کنیم. CAPTCHA برای بسیاری از کاربران بخشی عادی و حتی خسته کننده ای از دنیای وب است؛ یعنی وقتی آن را می بینند، ذهنشان معمولا وارد حالتی می شود که تلاش می کنند صرفا از این مرحله عبور کرده و به مراحل بعدی برسند، بنابراین کاربران دیگر به فکر تحلیل امنیتی CAPTCHA و اطمینان از اصالت آن نخواهند بود.
مهاجم دقیقا از همین عادت استفاده می کند. ظاهر آشنا حس اعتماد ایجاد می کند، دستورالعمل مرحله به مرحله پیچیدگی تصمیم را کاهش می دهد و کاربر برای رسیدن به صفحه یا فایل موردنظر عجله دارد. از طرف دیگر، درخواست به زبان «اجرای کد» مطرح نمی شود؛ صفحه وانمود می کند که این مراحل برای Verify شدن، باز کردن فایل یا رفع یک Error ضروری هستند.
در نتیجه قربانی ممکن است از نظر فنی کار بسیار حساسی انجام دهد، اما از نظر ذهنی احساس کند فقط مشغول تکمیل یک Verification ساده است. ClickFix به همین دلیل نمونه خوبی از مهندسی اجتماعی مدرن است: مهاجم سیستم عامل را مجبور به اجرای دستور نمی کند، بلکه خود کاربر را به نحوی فریب می دهد تا با دست خود کد را اجرا کند.
از کجا بفهمیم CAPTCHA واقعی است یا مشکوک؟
ظاهر به تنهایی معیار مطمئنی نیست، چون تقلید از طراحی Google، Cloudflare یا سایر سرویس ها کار دشواری نیست. بنابر این تمرکز بر رفتار صفحه و تحلیل دقیق آن معیار قابل اعتماد تری است.
در یک CAPTCHA یا Human Verification معتبر، فرایند اعتبارسنجی در بستر مرورگر انجام می شود و نتیجه آن به شکل یک توکن یا داده Verification به Backend سایت انتقال داده می شود. کاربر ممکن است Checkbox انتخاب کند، Puzzle حل کند یا حتی هیچ اقدام مشخصی نداشته باشد؛ اما باز کردن PowerShell، CMD، Windows Run یا Terminal بخشی از منطق عادی این سرویس ها نیست.
توجه
اگر یک CAPTCHA یا صفحه Verification از شما خواست وارد Command Line سیستم عامل شوید و چیزی را Paste و اجرا کنید، فرایند را متوقف کنید.
این قاعده از حفظ کردن ظاهر تک تک CAPTCHAهای قانونی کاربردی تر است، زیرا CAPTCHA جعلی می تواند از نظر بصری تغییر کند، اما عبور از مرورگر به محیط اجرای دستور همچنان رفتاری غیرعادی باقی می ماند.
چرا ممکن است قربانی Fake CAPTCHA را ببیند، اما تیم امنیت چیزی پیدا نکند؟
این اتفاق برخلاف تصور چندان عجیب نیست. در Campaignهای پیشرفته تر، مهاجمان می توانند تصمیم بگیرند محتوای مخرب فقط برای برخی Visitorها نمایش داده شود؛ برای مثال Browser، سیستم عامل، IP، Region یا ویژگی های دیگر محیط کاربر بررسی شود و فقط در صورت تطبیق با Target Profile، Lure اصلی نمایش داده شود.
Microsoft در Campaign macOS که در اوت ۲۰۲۶ بررسی کرد، Server-side Fingerprinting Gate را مستند کرده است. این مکانیزم باعث می شد بعضی Crawlerها، Sandboxها یا درخواست هایی که شرایط هدف را نداشتند صفحه ای خالی یا ظاهرا بی ضرر ببینند، در حالی که کاربر واجد شرایط به ClickFix Lure هدایت می شد.
به همین دلیل در Incident Investigation، Screen Recording، Screenshot، زمان دقیق رخداد، Browser، Operating System و مسیر ورود کاربر به سایت اهمیت زیادی دارند. اینکه Analyst چند ساعت بعد URL را باز کند و چیزی مشاهده نکند، به تنهایی گزارش کاربر را رد نمی کند. در عین حال، درباره Case Study هوش سپید نیز نباید بدون Evidence نتیجه بگیریم که چنین مکانیزمی حتما استفاده شده است.
اگر صفحه را دیده ایم اما دستوری را اجرا نکرده ایم چه کنیم؟
اگر فقط Fake CAPTCHA را مشاهده کرده اید و هیچ Command، Script یا فایل ناشناسی را اجرا نکرده اید، صرف مشاهده صفحه به معنی آلوده شدن قطعی سیستم نیست. در این وضعیت بهتر است صفحه را ببندید، از اجرای هر چیزی که در Clipboard قرار گرفته خودداری کنید و با Copy کردن یک متن بی ضرر، محتوای Clipboard را جایگزین کنید.
اگر رخداد روی سیستم سازمانی اتفاق افتاده است، URL، زمان مشاهده، Browser، سیستم عامل و در صورت امکان Screenshot را برای تیم Security ارسال کنید. این اطلاعات می تواند برای بررسی Reputation دامنه، Web Proxy Logها، DNS Logها، Threat Intelligence و جستجوی رخداد مشابه روی Endpointهای دیگر مفید باشد. Browser و سیستم عامل نیز باید به روز باشند، اما Update کردن را نباید جایگزین Investigation دانست اگر رفتار مشکوک دیگری نیز مشاهده شده باشد.
اگر Command را اجرا کرده ایم، موضوع را جدی تر بگیریم
بعد از اجرای Command ناشناس، دیگر با یک Fake CAPTCHA صرف روبه رو نیستیم و باید احتمال Compromise را جدی بگیریم. نوع اقدام بعدی به محیط، سطح دسترسی، دستور اجراشده و شواهد موجود بستگی دارد، اما اصل کلی این است که تا زمان بررسی مناسب، سیستم را سالم فرض نکنیم.
در محیط سازمانی، Endpoint باید طبق Incident Response Playbook بررسی و در صورت وجود احتمال واقعی Compromise از شبکه ایزوله شود. Processهای اجراشده، Network Connectionها، Persistence Mechanismها، Downloadها، Temporary Fileها، Browser Data و سایر Artifactهای مرتبط باید در Scope بررسی قرار بگیرند. اگر احتمال Infostealer یا Credential Theft مطرح است، استفاده از همان سیستم برای ورود به حساب های حساس انتخاب مناسبی نیست.
Sessionهای حساس بهتر است از یک Device سالم بررسی و در صورت نیاز Revoke شوند و Passwordهای مهم نیز از همان دستگاه سالم تغییر کنند. تغییر Password روی سیستمی که هنوز Malware روی آن فعال است ممکن است فقط Credential جدید را هم در اختیار مهاجم قرار دهد. در این سناریو، MFA، Recovery Methodها و فعالیت اخیر حساب های مهم نیز باید بررسی شوند.
این ارتباط از نظر آموزشی مهم است، زیرا نشان می دهد پیامد Compromise شدن Endpoint فقط اجرای یک فایل مخرب نیست. Browser Sessionها، Cookieها، Tokenها و Credentialهای ذخیره شده نیز می توانند ارزش زیادی برای مهاجم داشته باشند.
بعد از ClickFix چه نوع تهدیدهایی ممکن است اجرا شوند؟
ClickFix را نباید با Payload نهایی اشتباه گرفت. وظیفه این تکنیک، رساندن قربانی به مرحله User Execution است؛ بعد از آن، Threat Actor می تواند بسته به Campaign از Loader، Infostealer، RAT، Scriptهای Persistence یا Payloadهای دیگر استفاده کند.
Microsoft Campaignهایی را مشاهده کرده که ClickFix برای تحویل Lumma Stealer و Malwareهای دیگر استفاده شده و در macOS نیز Infostealerهایی مانند MacSync و Atomic Stealer از این مسیر توزیع شده اند. این تنوع نشان می دهد تحلیلگر نباید با دیدن Fake CAPTCHA بلافاصله Malware Family مشخصی را حدس بزند؛ برای Attribution به شواهدی از Stageهای بعدی نیاز است.
این موضوع در Case Study هوش سپید اهمیت دوچندان دارد. چون Command اجرا نشده، Payload نهایی دریافت و تحلیل نشده است و نمی توان گفت اگر کاربر Enter را زده بود دقیقا چه Malware یا Stage دیگری اجرا می شد. همین مرزبندی میان «آنچه مشاهده شده» و «آنچه در Threat Landscape امکان پذیر است» باید در کل تحلیل حفظ شود.
بیشتر بخوانید
سازمان ها برای مقابله با ClickFix چه کاری می توانند انجام دهند؟
مقابله با ClickFix یک اقدام عمومی نیست که فقط با گفتن جملات کلی مانند «کاربران باید مراقب باشند» حل شود. آگاهی مهم است، اما زمانی موثرتر خواهد بود که دقیقا رفتار موردنظر مهاجم را به کاربر آموزش دهد. کاربر باید بداند CAPTCHA، Browser Error، Download Error یا صفحه Update عادی نباید از او بخواهد PowerShell، Windows Run، CMD یا Terminal را باز و Command ناشناسی اجرا کند.
در سمت فنی نیز EDR/XDR، Process Monitoring، DNS و Web Filtering، Browser Hardening، Application Control، Least Privilege و Logging مناسب می توانند بخش های مختلف زنجیره را قابل مشاهده تر یا محدود کنند. رفتارهایی مانند اجرای غیرمعمول PowerShell یا Shell بلافاصله بعد از Browsing، مخصوصا زمانی که Process ایجادشده به Remote Content دسترسی پیدا می کند، می توانند در Context مناسب برای Detection Engineering ارزشمند باشند.
Microsoft نیز در راهنمای دفاع در برابر ClickFix روی ترکیب آموزش کاربر، Hardening سیستم، محدود کردن ابزارهایی مانند Run در محیط هایی که نیاز تجاری ندارند و Detection در چند مرحله Attack Chain تاکید کرده است. نکته مهم این است که هیچ سیگنال واحدی نباید به تنهایی معادل Attack در نظر گرفته شود؛ هدف، ساختن Context از مجموعه رفتارهاست.
برای تیم SOC نیز همین منطق کاربرد دارد. رابطه ای مانند Browser → PowerShell یا Browser → Terminal همیشه مخرب نیست، اما اگر با Download مشکوک، Domain ناشناخته، Persistence یا سایر نشانه ها همراه شود، می تواند ارزش Investigation بالایی داشته باشد.
ClickFix چه چیزی درباره امنیت سایبری به ما یاد می دهد؟
ClickFix نمونه خوبی است از اینکه امنیت سایبری صرفا مجموعه ای از Vulnerability، Exploit و ابزار نیست. در همین سناریوی ظاهرا ساده، Social Engineering، Endpoint Security، Browser Security، Malware Delivery، Threat Detection و Incident Response به هم متصل می شوند و ضعف در هر کدام می تواند بر نتیجه نهایی اثر بگذارد.
از طرف دیگر، این حمله نشان می دهد که مرز میان «کاربر فریب خورده» و «کنترل فنی ضعیف» را نباید بیش از حد ساده کرد. مسئولیت دفاع فقط بر دوش کاربر نیست؛ سازمان باید فرض کند حتی کاربران آموزش دیده نیز ممکن است اشتباه کنند و کنترل هایی داشته باشد که شناسایی، محدود کردن و پاسخ به چنین رخدادهایی را ممکن کند.
اگر می خواهید مفاهیمی مانند Social Engineering، Malware، Endpoint Security، Threat Detection و Incident Response را در یک مسیر منظم تر یاد بگیرید، مقاله «Security Plus چیست و برای چه کسانی مناسب است؟» می تواند تصویر روشن تری از جایگاه این مباحث در مسیر آموزش امنیت بدهد.
برای کسانی که می خواهند همین موضوعات را به شکل ساختاریافته و همراه با آموزش های عملی دنبال کنند، دوره جامع Security Plus هوش سپید نیز مباحثی مانند مهندسی اجتماعی، Malware، امنیت Endpoint، Threat Hunting و Incident Response را پوشش می دهد.
یک قانون ساده که ارزش به خاطر سپردن داردمهاجمان می توانند ظاهر CAPTCHAهای شناخته شده را تقلید کنند، از لوگوی سرویس های معتبر استفاده کنند و صفحه ای بسازند که در نگاه اول هیچ تفاوت آشکاری با یک Verification واقعی نداشته باشد. بنابراین به جای اینکه فقط ظاهر را معیار تشخیص قرار دهید، به کاری که صفحه از شما می خواهد توجه کنید.
اگر فرایند Verification از Browser خارج شد و از شما خواست PowerShell، Command Prompt، Run یا Terminal را باز کنید و چیزی را Paste و Execute کنید، همان جا متوقف شوید. CAPTCHA برای تشخیص انسان از Bot ساخته شده استقرار نیست شما را به موتور اجرای دستور مهاجم تبدیل کند.
اگر در ابتدای مسیر یادگیری امنیت سایبری هستید و می خواهید بدانید شبکه، سیستم عامل، Malware، مهندسی اجتماعی و Incident Response در چه ترتیبی باید یاد گرفته شوند، مقاله «نقشه راه جامع یادگیری امنیت سایبری» ادامه طبیعی این مطلب است.



دیدگاه خود را به اشتراک بگذارید
دیدگاهی در مورد “حمله ClickFix چیست و چطور یک CAPTCHA جعلی می تواند شما را به اجرای کد مخرب وادار کند؟”
ممنون از زمانی که برای نوشتن این مطلب گذاشتید. توضیحات روان و منظم بود و نکات مطرحشده کمک میکند خواننده با موضوع آشنایی بیشتری پیدا کند. امیدوارم درباره جنبههای دیگر این موضوع هم مطالب بیشتری منتشر کنید.
ممنونم،خوشحالم که براتون مفید بوده
I am arranging informal family portraits at home, and I want everyone to look like themselves rather than wear matching outfits. The room has one large window and a plain wall we can use as a backdrop. My first thought was a bright blue sheet. That might distract from everyone’s faces. A neutral cloth might be calmer, although beige seems to wash out one person’s pale shirt. Skin tones vary across the group and nobody wants to purchase an outfit just for one afternoon. I have been reading about [url=https://bodyshapecalculator.top]color analysis[/url] as one way to think about contrast, while keeping the actual clothing choices flexible. Would you start by photographing the background with each person standing in the same patch of window light? I could take a set of plain phone photos and compare them side by side before we commit to the setup. I would appreciate an easy check for balancing clothing colors with the background without making the group look artificially coordinated. How do you keep the faces prominent in a mixed group? We can change the backdrop if needed and I am open to testing rather than guessing.